El País:
Método descrito por Walter Delgatti Neto à PF demandaria "conhecimento sofisticado" e mais tempo para chegar à cúpula da República
São Paulo
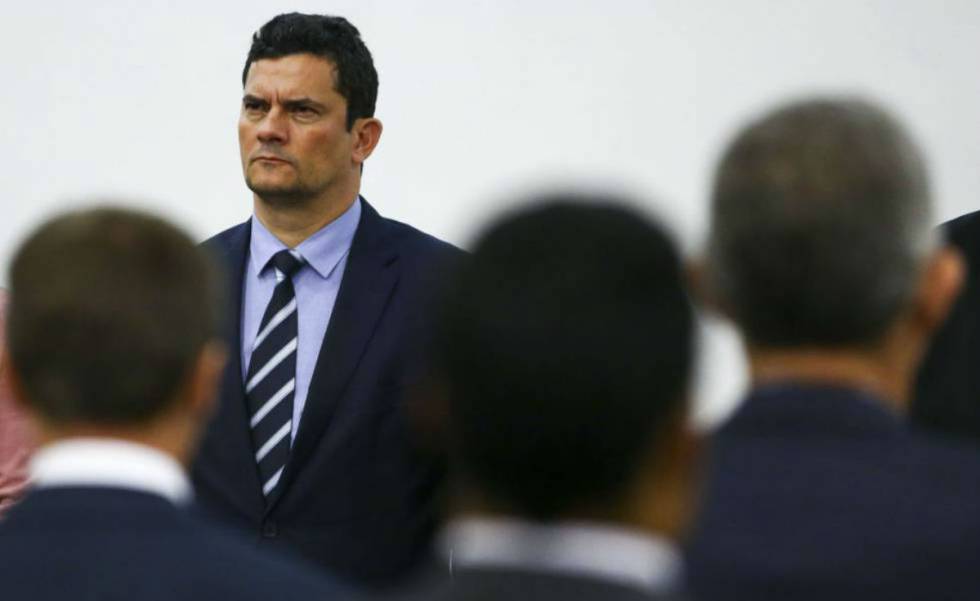
Foto: MARCELO CAMARGO (AGÊNCIA BRASIL)
Walter Delgatti Neto, de 30 anos, mais conhecido como Vermelho —ou, agora, como o hacker de Araraquara—, descreveu à Polícia Federal como, de maneira autodidata, conseguiu chegar, supostamente, ao aparelho celular do procurador da República Deltan Dallagnol, depois de hackear também nomes como o da ex-presidenta Dilma Rousseff ou do presidente do Supremo Tribunal Federal Alexandre de Moraes. No depoimento que deu às autoridades, obtido pela GloboNews, Delgatti Neto conta que acessou a caixa postal das vítimas para conectar-se às suas contas no Telegram. No entanto, especialistas em segurança digital ouvidos pelo EL PAÍS apontam incoerências entre o relato e o modus operandi necessário para uma invasão dessa importância e com tamanha abrangência. De acordo com a PF, outras 1.000 pessoas teriam sido alvo da "organização criminosa" composta por Delgatti Neto e outras três pessoas detidas na terça-feira—outros seis indivíduos são investigados—.
Daniel Lofrano Nascimento, que atua há mais de 15 anos no setor de cibersegurança (já foi hacker e hoje é dono da consultoria de segurança digital DNPontoCom) é taxativo: "A narrativa descrita por ele é muito improvável". Além de considerar o método de invasão por caixa postal "ultrapassado" —que não seria usado por um hacker com capacidade de chegar aos principais nomes do cenário político nacional—, Nascimento explica que demandaria mais do que poucos meses para executá-lo. "Eles ligaram para mais de 1.000 caixas postais, uma por uma, em poucos meses? É muito trabalho. Não dá para hackear 1.000 telefones, mesmo que estivermos falando de quatro hackers de ponta. É um número altíssimo. E ninguém considera eles hackers ou crackers . Segundo a própria PF, são estelionatários", argumenta o especialista.
A técnica que teria sido usada por eles e deu nome à operação da PF, o Spoofing —"falsificação tecnológica que procura enganar uma rede ou uma pessoa fazendo-a acreditar que a fonte de uma informação é confiável quando, na realidade, não é"— tem versões mais comuns, principalmente por computador. "O golpe mais comum é quando você acha, por exemplo, que está acessando determinado site de internet banking, mas não está nele e, sim, em uma página que foi construída. Para o usuário, este aparenta ser o site do banco, mas, na verdade, é um site falso para roubar dados sigilosos", explica José Ricardo Bevilacqua, diretor da Control Risks, especialista em segurança digital, no Brasil.
A hipótese de Daniel Nascimento é que um ataque como esse foi feito por meio de invasão a operadoras telefônicas e clonagem de chips, que, segundo ele, funciona como um espelhamento do celular, permitindo clonar automaticamente o e-mail e o número da vítima. "É possível fazer isso através de um chip virgem. Eles invadem a operadora, descobrem o número da vítima no chip e este número fica ativo em dois aparelhos ao mesmo tempo. Daí você tem as informações associadas ao tal número". Neste caso, os hackers não teriam usado a caixa postal, mas solicitado o código do Telegram via SMS, que teria chegado no chip clonado. Esse é um dos procedimentos de recuperação do Telegram, o que não acontece com plataformas como WhatsApp, Google Drive ou iCloud, que solicitam um PIN para permitir o acesso. "Mas invadir uma operadora exige muito conhecimento técnico. Me causa estranheza, porque mesmo um hacker excelente demoraria mais tempo para fazer isso", pondera Nascimento.
Kalinka Castelo Branco, professora de Sistemas da Computação do Instituto de Ciências Matemáticas e de Computação (ICMC) da USP não descarta a hipótese de acesso ao Telegram das vítimas por meio da caixa postal, mas ressalta: "Não é um ataque comum nem trivial. Requer conhecimento técnico muito sofisticado". Além disso, Castelo Branco vê práticas incomuns para um grupo com potencial de hackear a cúpula da República. "O que a maioria dos atacantes faz quando obtém esse código é trocar todas as senhas para bloquear o acesso da vítima. Não foi o caso".
Castelo Branco também questiona a abrangência do ataque. Segundo a especialista, para atingir mais de 1.000 pessoas, entre elas alguns dos nomes mais importantes dos panoramas político e jurídico nacional, o mais provável seria o que descreve como um "ataque zumbi": uma invasão de várias máquinas de terceiros, não necessariamente relacionados com os alvos finais do hackeamento, para controlá-las e usá-las para chegar aos dispositivos das vítimas. "Outra opção é que o grupo tivesse acesso físico aos dispositivos dessas autoridades ou houvesse proximidade geográfica que permitisse acesso à mesma rede Wi-Fi que elas usam, por exemplo", acrescenta.
Os especialistas explicam que o passo a passo para invadir o dispositivo de um cidadão comum ou de uma figura de alta patente política é, em teoria, o mesmo. Ressaltam, no entanto, que surpreende que autoridades que ocupam altos cargos políticos e jurídicos não utilizem meios mais potentes de segurança. A Agência Brasileira de Inteligência (Abin) recomenda aos membros do Executivo o uso de celulares encriptados, que não dispõem de aplicativos de mensagens, mas é sabido que há resistência por parte das autoridades em usar tais dispositivos. Depois dos vazamentos, tanto o ministro da Justiça, Sergio Moro, quanto o presidente Jair Bolsonaro passaram a usar esses celulares.
Para Castelo Branco, outro fator chave para entender o caso é a cultura de uso de aplicativos e grupos de mensagens no Brasil. "Nos casos internacionais de hackeamento, tanto os métodos de segurança como a técnica utilizada pelos invasores era mais sofisticada", lembra. Ela se refere ao vazamento de e-mails enviados de um servidor particular de Hillary Clinton durante sua gestão como secretária de Estado americana, de 2009 a 2013, e à invasão de informações da chanceler alemã, Angela Merkel, no início deste ano.
Uma das principais dúvidas sobre o caso diz respeito a mensagens supostamente apagadas. Delgatti Neto afirma que interceptou diálogos entre março e maio deste ano. Moro alega que não usava o Telegram desde 2017, e o Telegram diz que a política da plataforma é apagar o conteúdo de um perfil que não tenha sido utilizado em seis meses. José Ricardo Bevilacqua explica: "Quando fazemos perícia, sempre tentamos recuperar informações do dispositivo. Na nuvem, o backup armazena mensagens. Nesse caso, é possível recuperá-las, mas, uma vez mais, isso é trabalho para profissionais".
ERRATA
lO